行政書士 中村法務事務所の経営改善ブログにお越しいただき、誠にありがとうございます。代表の中村翔悟です。日々の業務やプライベートで、ネット銀行やクラウド会計、POSレジ、SNSなどにログインするとき、「パスワードを忘れてリセットばかりしている」「複雑なパスワードを考えるのが面倒で使い回してしまっている」という経験はありませんか?いま、世界中のIT標準として急速に普及しているのが、パスワードそのものを必要としない次世代の認証方式「パスキー(Passkey)」です。今回は、パスキーとはどんな仕組みなのか、なぜ従来のパスワードより圧倒的に安全なのか、そして例外的に突破されるリスクや注意点について、専門用語をかみ砕いて分かりやすく解説いたします。
1. パスキー(Passkey)とは?パスワードを打ち込まない新しい仕組み
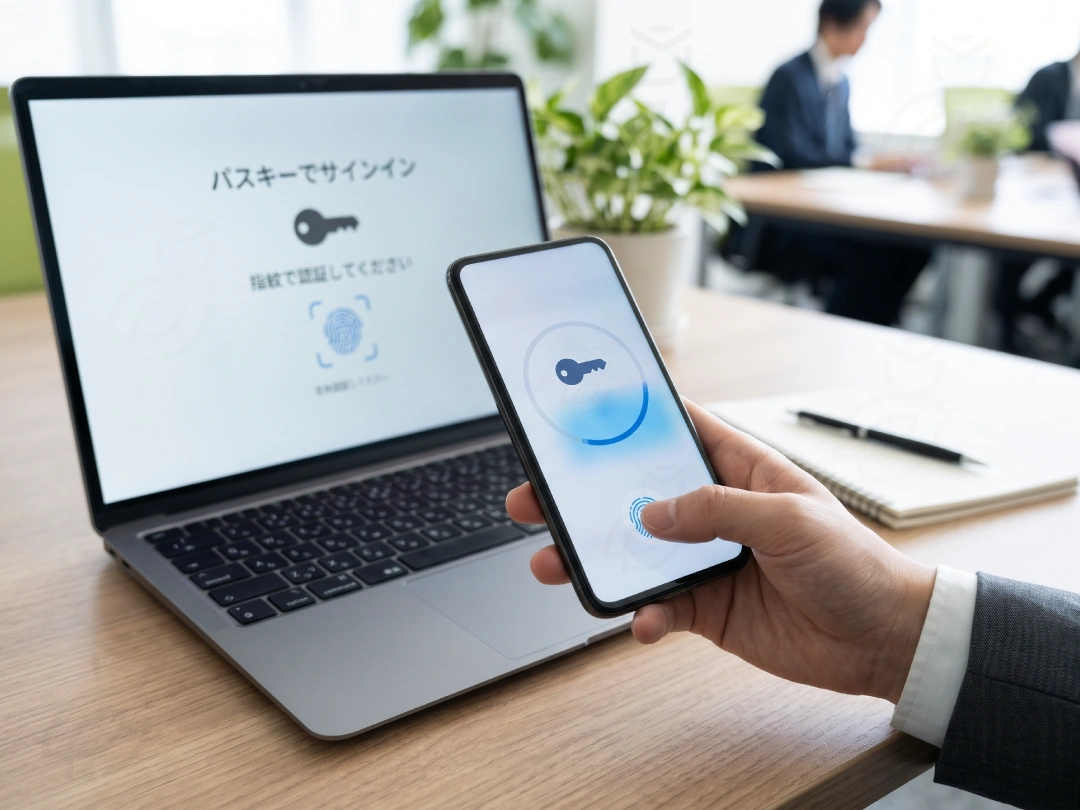
「パスキー」とは、スマートフォンやパソコンの指紋認証・顔認証(生体認証)、あるいは端末のロック解除コードを使って、ウェブサイトやアプリへ安全にログインできるようにする新しい技術です。
これまでのログインは、「ID(メールアドレス)」と「文字で作ったパスワード」をキーボードで入力するのが当たり前でした。しかしパスキーを使うと、画面に表示された案内に従ってスマホのカメラに顔を向けたり、指をピッとセンサーにかざしたりするだけで、ほんの1〜2秒で安全にログインが完了します。
1. 英数字を覚える必要がない: 「大文字・小文字・記号を混ぜた12文字以上」といった複雑な文字列を暗記したり、メモに残したりする必要が一切ありません。
2. 打ち間違いのストレスゼロ: スマートフォンのロックを解除するのと同じ感覚でログインできるため、パスワード忘れによる業務停止がなくなります。
3. 複数の端末で自動同期: Apple(iCloudキーチェーン)やGoogle(Googleパスワードマネージャー)などの安全なクラウドを通じて、自分が持っているスマホやパソコン間で自動的に共有・同期されます。
つまり、利用者の手間を劇的に減らしながら、セキュリティの強度を最高レベルに引き上げる画期的な仕組みなのです。
2. なぜ安全性が圧倒的に高いのか?フィッシング詐欺を無効化する技術
パスキーが「現代において最も推奨される認証方式」と言われる最大の理由は、偽物のサイトに騙される「フィッシング詐欺」を構造的に完全に防げる点にあります。
パスキーの裏側では、「公開鍵暗号方式」という高度な数学の技術が使われています。
- 秘密の鍵は自分のスマホの中だけにある: ログインに必要な「秘密鍵」は、自分のスマートフォンやパソコンの安全なチップ内に厳重に保管され、インターネット上を一切流れません。
- サーバー側には公開鍵しか置かない: サービス側(銀行やアプリなど)には、ペアとなる「公開鍵」だけが登録されます。仮にサービス側のサーバーがハッカーに攻撃されて情報漏えいしても、ログインに必要なパスワードそのものが存在しないため、アカウントを乗っ取ることができません。
- 偽のログイン画面に騙されない: 本物そっくりに作られた偽サイト(フィッシングサイト)に誘導されても、ブラウザや端末がドメイン(URL)の不一致を自動で検知し、偽サイトにはパスキーを絶対に渡しません。人間の「うっかりミス」をシステムが自動的に防いでくれます。
3. 絶対に安全とは言えない?パスキーが突破される意外な落とし穴とリスク
非常に強固なパスキーですが、「導入すれば100%絶対に安全で、どんな攻撃も防げる」というわけではありません。技術が完璧であっても、それを使う人間や運用の隙を突かれるリスクが存在します。
1. 端末そのものの盗難・パスコードの盗み見: スマホを落としたり盗まれたりした際、端末自体の簡単な暗証番号(「1234」など)を背後から盗み見られていた場合、指紋認証をバイパスして端末ごとロック解除され、パスキーを悪用される恐れがあります。
2. 大元の親アカウント(Apple IDやGoogleアカウント)の乗っ取り: パスキーはクラウドで同期されているため、大元となるAppleやGoogleのアカウントが乗っ取られてしまうと、そこに紐づくすべてのパスキー情報が攻撃者の手に渡ってしまいます。
3. ソーシャルエンジニアリング(騙し・脅迫): システムを攻撃するのではなく、従業員やオーナー本人を騙して「画面に表示されたQRコードを読み取らせる」など、人の心理的な隙を突いて認証を許可させてしまう手口は防げません。
「最新技術を入れたから安心」と油断せず、スマホ自体のロック画面のパスコードを強固にすることや、大元アカウントの保護を徹底することが極めて重要です。
4. 現代において最も推奨される理由!中小企業・店舗が今すぐ見直すべきログイン管理
現在、Google、Apple、Microsoftをはじめとする世界中の大手IT企業や金融機関が、従来のパスワードからパスキーへの移行を猛烈な勢いで推奨しています。
特に中小企業や店舗ビジネスにおいて、パスキーを積極的に取り入れるべき実務上の理由は以下の通りです。
- スタッフ間でのパスワード使い回し事故の防止: 「スタッフ全員で同じパスワードを共有していたため、退職した元従業員に機密データを見られてしまった」という中小店舗で頻発する内部漏えいトラブルを防止できます。
- 二重認証(SMS認証)の盗聴リスクの排除: これまで安全とされてきた「SMSに届く6桁の番号」を詐欺師に騙し取られる被害が多発していますが、パスキーならこの脆弱性を根本から排除できます。
- 顧客・取引先からの信頼性向上: 適法なセキュリティ管理(個人情報保護法遵守やガイドライン適合)を整えることは、大切なお客様の情報を預かる企業として欠かせない信頼の証(知的資産)となります。
5. 現役エンジニア×法務の視点で企業のデジタル資産を守る
どれほど素晴らしい商品やサービスを持っていても、たった一度のアカウント乗っ取りや情報漏えいによって、長年築き上げてきた信用を一瞬で失ってしまうのが現代のデジタル社会の怖さです。
現代パスキー技術も、そう長くは持たず突破されてしまいますし、結局は鼬ごっこでアップデートの繰返しです。如何にリスクを回避するかを常に考えなければなりません。
中村法務事務所では、現役システムエンジニアとしてのIT知見と行政書士の予防法務を融合させ、契約書や利用規約のリーガルチェックはもちろん、企業・店舗のセキュリティ体制の整備やDX推進、知的資産経営の導入までを一気通貫でサポートしております。「自社のITセキュリティやログイン管理が安全か診断してほしい」「安全なシステム導入を進めたい」という経営者様・店舗オーナー様は、どうぞお気軽にご相談ください。