行政書士 中村法務事務所の経営改善ブログにお越しいただき、誠にありがとうございます。代表の中村翔悟です。企業の経営者様や店舗オーナー様から、「サイバー攻撃といっても、狙われるのは大企業や銀行だけで、うちのような中小企業やお店には関係ないですよね?」というお声をよくいただきます。しかし、ここ最近のサイバー攻撃の広がりを見ていると、これまでの常識が通用しない「まったく異なる次元」に脅威のレベルが到達しています。しかも、その進化のスピードは世間の想定よりもはるかに早いペースで進んでおり、当事務所からも行政機関や金融機関に対して「法施行や来年度を待たず、今年中に早急な対策を行うべき」と強く指摘・警鐘を鳴らしている状況です。今回は、1社の被害が取引先や社会全体に波及する「連鎖反応」の怖さと、万が一情報が漏洩した際にかかるリアルな被害額・賠償責任について分かりやすく解説いたします。
1. サイバー攻撃は「異なる次元」へ!想定より早い脅威と当事務所が行政・金融機関へ指摘する緊急課題
近年のサイバー攻撃は、個人の愉快犯ではなく、AIや高度な自動化ツールを駆使する国際的な犯罪組織によってビジネスとして行われています。
従来よりもはるかに早いペースで手口が巧妙化しているため、中村法務事務所では現役システムエンジニアの知見に基づき、民間企業のみならず行政機関や金融機関に対しても「予定されていた制度変更や来年度予算を待たずに、今年中にセキュリティ点検と対策の前倒しを行うこと」を強く指摘しております。
- 攻撃のスピードと規模が別次元に到達: システムの弱点(脆弱性)が見つかってから攻撃が始まるまでの時間が極端に短くなり、24時間365日、世界中のサーバーが自動プログラムで狙われています。
- 「自社だけが気をつければよい」時代の終わり: 取引先とのデータ連携やクラウドサービスの利用が当たり前になった今、セキュリティの弱い企業が攻撃の踏み台として狙われるケースが急増しています。
2. 1社の問題では済まない「連鎖反応」!大手が止まれば協力業者も物流も停止する恐怖
現代のサイバー攻撃で最も恐ろしいのが、被害が1社にとどまらずドミノ倒しのように広がる「サプライチェーンの連鎖反応」です。
1. 大手メーカーや元請けが攻撃された場合: 大手企業の受発注システムや図面共有サーバーが停止すると、下請けである町工場・工務店・納入業者も「注文データが来ない」「納品や請求の処理ができない」という状態に陥り、自社の工場や現場まで完全にストップしてしまいます。
2. インフラや物流が止まった場合の甚大な被害: 運送会社や倉庫管理システム、決済インフラが攻撃を受けて停止すれば、店舗に食材や商品が届かなくなり、クレジットカード決済も使えず、日本中の経済活動が一瞬で麻痺してしまいます。
3. 逆に「自社」が原因で取引先に迷惑をかけるリスク: セキュリティ対策が不十分な中小企業からウイルスが侵入し、大切な取引先や大手元請けに被害を広げてしまった場合、取引停止や巨額の損害賠償問題に発展する恐れがあります。
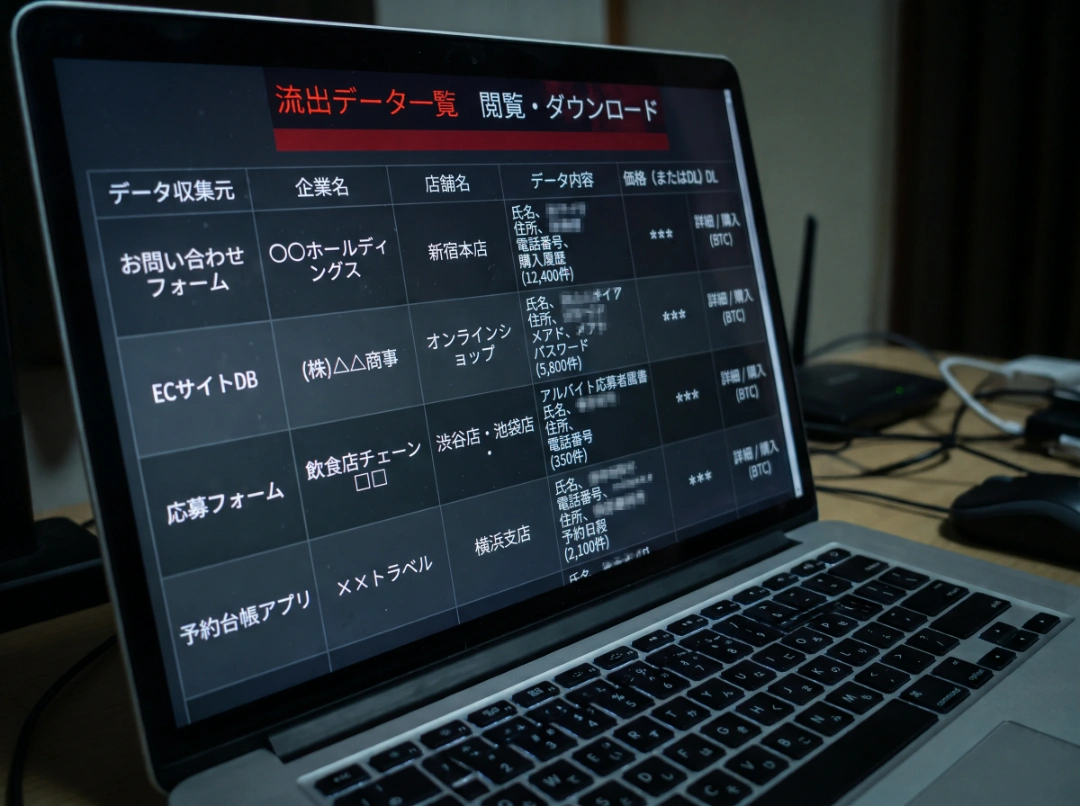
3. 「お問い合わせ情報」も闇サイトで公開される!知らなかったでは済まない流出リスク
「うちはクレジットカード番号を保存していないから、情報漏洩しても大したことはない」と考えるのは非常に危険です。
近年のランサムウェア攻撃や不正アクセスでは、盗み出したデータを「ダークウェブ(闇サイト)」と呼ばれる犯罪者専用の暴露サイトに無断で公開する手口が主流になっています。
- ホームページの「お問い合わせ情報」も暴露対象に: 顧客名簿や社員のマイナンバーだけでなく、自社のホームページの問い合わせフォームから送られた「お客様の氏名・メールアドレス・電話番号・相談内容」までもがそのまま闇サイトに晒されます。
- 「気づかなかった・知らなかった」では済まされない: 闇サイトに公開された情報は世界中の犯罪者に拡散され、二次被害(詐欺メールやなりすまし電話)に悪用されます。また、個人情報保護法により、一定規模以上の漏洩や不正アクセスの恐れがある場合は、個人情報保護委員会への報告と本人への通知が法律上の義務となっています。
4. 中小企業でも数千万円規模?情報漏洩の「調査費用・復旧費・賠償責任」の平均被害額
では、実際にサイバー攻撃を受けて情報漏洩やシステム停止が起きた場合、会社にはどれくらいの金銭的ダメージが発生するのでしょうか?公的機関やセキュリティ調査機関の最新データ(2026年調査)を見ると、中小企業であっても経営が傾くほどの金額がかかっています。
1. 専門業者による原因調査(フォレンジック調査)費用: 「どこから侵入され、どのデータが盗まれたか」を特定する調査だけで、平均 約300万円〜400万円前後がかかります。
2. システムの復旧・再構築費用: 暗号化されたサーバーの復旧やセキュリティ再構築には、1,000万円以上かかるケースが全体の約6割にのぼります(ランサムウェア被害全体の平均被害額は1件あたり数千万円〜億単位に達する調査もあります)。
3. 損害賠償・お詫び(見舞金)とコールセンター費用: 裁判や示談による損害賠償は被害者1人あたり約1万円〜5万円前後が相場とされますが、流出件数が1,000人いれば1,000万〜5,000万円に膨れ上がります。さらに、お詫び状の送付費用や問い合わせ窓口の設置、弁護士・専門家相談費用で数百万円単位の現金が瞬く間に消えていきます。
売上が止まっている最中に、調査費と復旧費と賠償金が一気に押し寄せるため、資金繰りがショートして廃業に追い込まれるケースも少なくありません。
5. 現役SE×行政書士によるIT安全点検と法務・規約整備は中村法務事務所へ
もはやサイバーセキュリティ対策は、「余裕ができたらやるもの」ではなく、取引先との信頼を守り、会社を存続させるための「経営の必須インフラ」です。脅威が想定以上のスピードで拡大している今こそ、今年中に自社のホームページ・メール・社内パソコンの安全点検を行うことが重要です。
中村法務事務所では、現役システムエンジニアとしての実践的なITセキュリティ診断(ログイン認証強化・バックアップ体制・ホームページの脆弱性チェック)と、行政書士としてのプライバシーポリシー・利用規約・業務委託契約書のリーガル整備、さらに企業の信頼性を高める「知的資産経営」の導入までをワンストップでサポートしております。「何から手をつければいいか分からない」「自社のセキュリティと法務体制を今年中に点検したい」という経営者様・店舗オーナー様は、どうぞお気軽にご相談ください。